


보스턴 AI 규제→인도 신뢰 AI→불가리아 K-ADA…연구축, 제조·에너지·로봇 보안 확장
북마케도니아 UKIM 학장과 면담…INNOFEIT EDIH·호라이즌 유럽 공동연구 접점 모색
AI 보안전문가 강장묵 교수(동국대학교 국제정보보호대학원)가 연구의 무대를 ‘AI 모델’에서 ‘AI가 실제로 작동하는 산업현장’으로 넓히고 있다. 국방·대드론, 의료, 사물인터넷(IoT), 로봇과 제조설비까지 인공지능(AI)이 현실 세계를 움직이기 시작하면서 보안 역시 모델 하나가 아니라 센서와 데이터, 네트워크, AI 판단, 인간의 감독, 물리적 장치를 함께 검증해야 한다는 문제의식에서다.
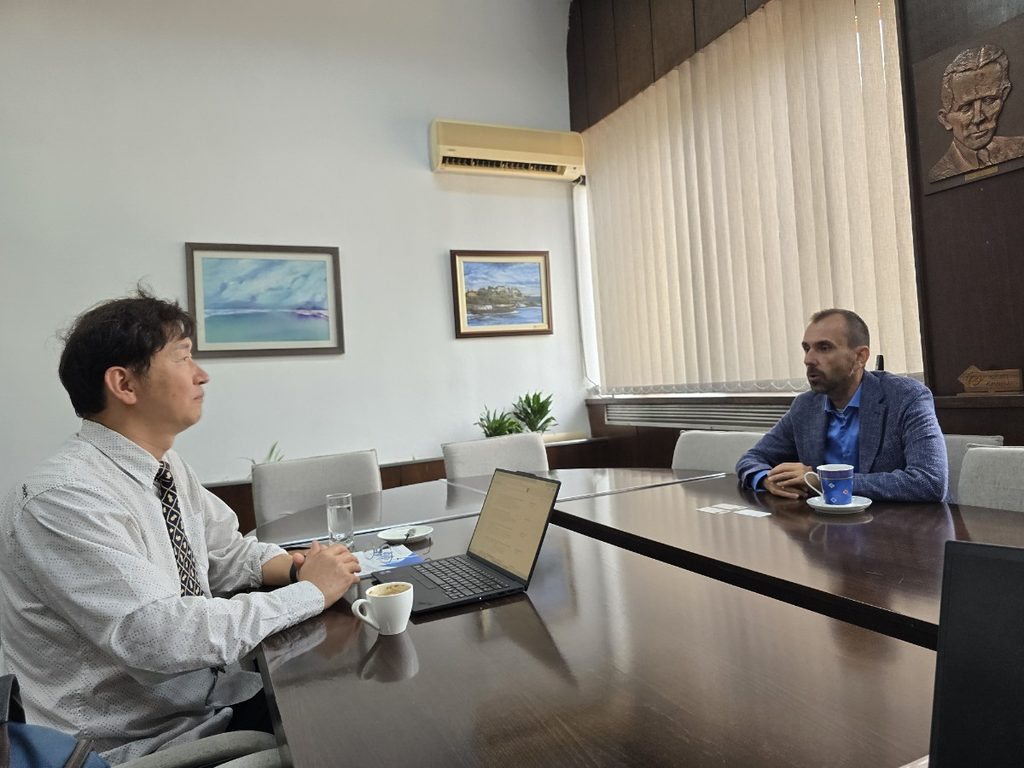
강 교수는 지난 22일(현지시간) 북마케도니아 수도 스코페의 성 키릴·메토디우스대학교(UKIM, Ss. Cyril and Methodius University in Skopje) 전기공학·정보기술학부(FEEIT)를 찾았다. 블라디미르 아타나소프스키(Vladimir Atanasovski) 학장과 만나 AI 보안과 산업 디지털전환, 유럽 공동연구 가능성을 논의했다. 면담은 주불가리아 대한민국대사관을 통한 현지 연구 네트워크 연결을 계기로 성사됐다.
이번 방문을 단순한 해외 대학 교류로만 보면 강 교수의 행보를 절반밖에 설명하지 못한다. 그의 최근 연구와 국제활동을 관통하는 질문은 비교적 일관된다. ‘AI의 판단을 어디까지 믿을 수 있으며, 그 판단이 현실의 사람과 장비를 움직일 때 무엇을 어떻게 검증해야 하는가’라는 문제다.
AI를 ‘모델’이 아니라 ‘시스템’으로 보다
스코페에서 강 교수가 마주한 것은 추상적인 AI 모델이 아니었다. 저전압 전력설비 원격감시, 폐기물 수거 최적화, 스마트글라스와 스마트링, 에너지 관리와 디지털트윈 등 FEEIT 연구진이 기업과 함께 개발해 온 실제 시스템이었다. 센서에서 데이터가 발생하고, 네트워크와 소프트웨어를 거쳐 분석된 결과가 현실의 서비스와 장비에 다시 영향을 주는 구조다.
대표적인 사례가 저전압 전력 캐비닛 원격감시다. 접근이 어려운 지역의 설비 상태를 원격에서 확인하고, 무단 개방이나 불법 전력 연결도 감지한다. 폐기물 관리 시스템은 컨테이너 적재량을 센서로 측정해 실제 수거가 필요한 지역을 중심으로 차량 이동경로를 바꾼다.
강 교수가 주목한 것은 개별 기술보다 ‘연결’이었다. 센서가 잘못된 값을 보내거나 통신 과정에서 데이터가 변조되면 정상적인 AI 모델도 잘못 판단할 수 있다. AI의 오판이 전력설비나 로봇, 제조장비의 명령으로 이어지면 디지털 공간의 보안 문제가 실제 물리적 사고로 확대될 수도 있다.
이를 강 교수는 계층 간 인공지능·정보기술·운영기술 통합보안(AI-IT-OT, Artificial Intelligence–Information Technology–Operational Technology)이라는 연구 프레임으로 접근하고 있다. 센서→데이터→네트워크→AI 모델→의사결정→인간 감독→물리적 행동까지 전체 흐름을 하나의 보안 대상으로 보자는 것이다.
‘보안은 마지막에 붙이는 기능이 아니다’
흥미로운 지점은 현지 연구진의 문제의식도 이와 크게 다르지 않았다는 점이다. 통신 분야를 전공한 아타나소프스키 학장은 시스템을 모두 개발한 뒤 마지막에 보안을 덧붙이는 기존 방식의 한계를 설명했다. 처음 설계할 때부터 보안을 포함하는 보안 내재화(Security by Design)가 필요하다는 것이다.
양측의 연구 접점으로는 FEEIT 산하 기술이전·혁신센터(INNOFEIT, Center for Technology Transfer and Innovation)가 떠올랐다. INNOFEIT는 대학 연구성과를 산업체와 연결하기 위해 2018년 설립됐다. 아타나소프스키 학장에 따르면 최근 7~8년간 20건이 넘는 기업 계약연구를 수행했으며 북마케도니아뿐 아니라 벨기에, 네덜란드, 이스라엘 기업과도 협력했다.
INNOFEIT가 이끄는 유럽 디지털혁신허브(EDIH, European Digital Innovation Hub)는 한 단계 더 실용적이다. 북마케도니아 최초의 EDIH로 11개 기관이 참여하며, 기업과 공공기관을 대상으로 투자 전 기술검증(Test Before Invest), 교육, 재원 연계, 네트워킹을 지원한다. AI와 사이버보안 교육 역시 주요 서비스다.
강 교수 측이 본 가능성은 명확하다. 기업이 새로운 AI 기술을 실제 공장이나 기관에 적용하기 전에 ‘잘 작동하는지’만 시험하는 것이 아니라 공격받아도 안전한지까지 함께 검증하는 방식이다. 데이터 오염과 위·변조, AI 모델 공격, 개인정보 유출, 오용 가능성 등을 기존 기술검증 과정에 결합할 수 있다는 구상이다.
보스턴에서 시작된 질문, 불가리아에서 ‘국방 AI’로
강 교수의 최근 국제활동을 따라가면 이번 발칸 방문이 갑자기 등장한 일정이 아니라는 점도 보인다. 2024년에는 미국 보스턴대학교 법학대학원(Boston University School of Law)의 ‘아시아 AI 규제 논의(A Discussion on AI Regulation in Asia)’ 공식 패널로 참여했다. 당시 한국·일본·미국 연구자들과 AI와 정보법·정책을 논의했다. 컴퓨터공학 연구자가 기술 자체를 넘어 규제와 법, 사회적 통제의 문제를 다루기 시작한 시점 가운데 하나다.
2025년에는 연구의 축이 적대적 AI와 국방 분야로 확장됐다. 강 교수가 참여한 연구진은 AI 기반 사이버·물리 위협에 대응하기 위해 센서 융합, 이상탐지, 자동대응, 복원력 확보를 결합한 다계층 자율 군사보안 아키텍처를 학술논문으로 제안했다. 같은 해 국회 세미나에서는 한국형 AI 방어 전략체계의 핵심 요소로 신뢰, 복원력, 속도를 제시했다.
올해 4월에는 이 연구가 유럽 현장으로 이동했다. 강 교수는 불가리아 소피아 뉴불가리아대학교에서 열린 ‘인공지능과 보안’ 국제학술대회에서 한국형 적대적 AI 방어 아키텍처(K-ADA, Korean Adversarial Defense Architecture)를 발표했다. 드론 위협과 위성항법시스템(GNSS, Global Navigation Satellite System) 교란, 적대적 AI 공격에 대응하는 국방 AI 보안체계를 제시했고, 불가리아 NOVA 뉴스에도 출연해 군집드론과 AI 전장 환경의 신뢰성 문제를 설명했다.
국방에서 법·의료·산업으로 넓어지는 ‘신뢰가능 AI’
강 교수의 연구영역은 국방에만 머물지 않았다. 올해 2월 인도 Amity 법과대학이 개최한 인공지능과 형사법 국제 심포지엄에서는 검색증강생성(RAG, Retrieval-Augmented Generation) 시스템 공격과 머신 언러닝(Machine Unlearning), AI 증거의 신뢰성 등을 다뤘다. 기술적 취약성을 개인정보보호와 법적 책임, AI 거버넌스 문제로 연결한 것이다.
6월에는 국제공동연구에 참여한 의료영상 AI 연구가 네이처 포트폴리오 계열 국제학술지 사이언티픽 리포트(Scientific Reports)에 게재됐다. 규폐증 조기 선별 가능성을 다룬 연구로, AI 연구를 ‘얼마나 정확한가’에서 ‘실제 의료·산업현장에서 얼마나 신뢰할 수 있는가’로 확장하는 흐름을 보여준다.
올해 발표된 다른 연구에서는 사물인터넷 기기와 로봇의 데이터 보안을 위한 초경량 보안 아키텍처도 제안했다. 사이버 침해사고를 단순히 탐지하는 것을 넘어 보안통제 실패의 근본 원인을 AI가 분석하도록 하는 연구에도 참여했다. 국방·의료·IoT·로봇·사이버보안을 서로 다른 연구 분야로 나누기보다 ‘AI가 실제 시스템에 들어갈 때 어떻게 신뢰성을 증명할 것인가’라는 하나의 질문으로 연결하는 모습이다.
이제 질문은 ‘어디서 실증할 것인가’
이 때문에 이번 발칸 일정의 의미도 달라진다. 강 교수의 과거 활동이 AI 보안 개념과 방법론을 만들고 국제무대에서 설명하는 과정이었다면, 이번 일정은 그 연구를 현지 산업 데이터와 실제 장비에 연결할 수 있는 파트너를 찾는 단계에 가깝다.
강 교수와 아타나소프스키 학장은 처음부터 대형 양해각서(MOU)를 체결하기보다 작은 공동문제에서 시작하는 방안을 논의했다. 강 교수 측이 귀국 후 한 장 안팎의 공동연구 개념서(Concept Note)를 전달하고, 북마케도니아 측이 유럽 연구 네트워크와 기존 프로젝트를 기준으로 협력 가능성을 검토하는 방식이다. 연구자 교환과 단기 방문, 공동 세미나에서 시작해 실제 연구사업으로 확대하는 방안도 거론됐다.
아타나소프스키 학장은 FEEIT가 호라이즌 유럽(Horizon Europe)을 비롯한 국제 프로젝트를 주요 연구재원으로 활용하고 있으며, 적절한 연구 분야가 정해지면 본인이 초기 연락창구 역할을 할 수 있다고 설명했다. 강 교수 역시 한국 측 연구재원과 파트너를 검토하고, 유럽 측 네트워크와 연결할 수 있는 공동연구 아이디어를 제안하겠다는 뜻을 밝혔다.
한국은 2025년부터 호라이즌 유럽 필러Ⅱ(Pillar II) 준회원국으로 참여하고 있다. 북마케도니아 역시 호라이즌 유럽 준회원국이다. 따라서 공모 주제와 조건이 맞으면 한국과 북마케도니아 연구기관이 하나의 국제 연구 컨소시엄을 구성할 제도적 기반도 존재한다.
‘논문 한 편’보다 중요한 다음 단계
이번 방문에서 공동사업이 확정된 것은 아니다. 오히려 중요한 것은 연구 방식의 변화다. 한국에서 완성한 연구를 해외에서 소개하고 돌아오는 방식이 아니라, 현지 연구자가 이미 풀고 있는 산업 문제를 보고 그 위에 AI 보안이라는 새로운 검증 문제를 올려놓는 접근이다.
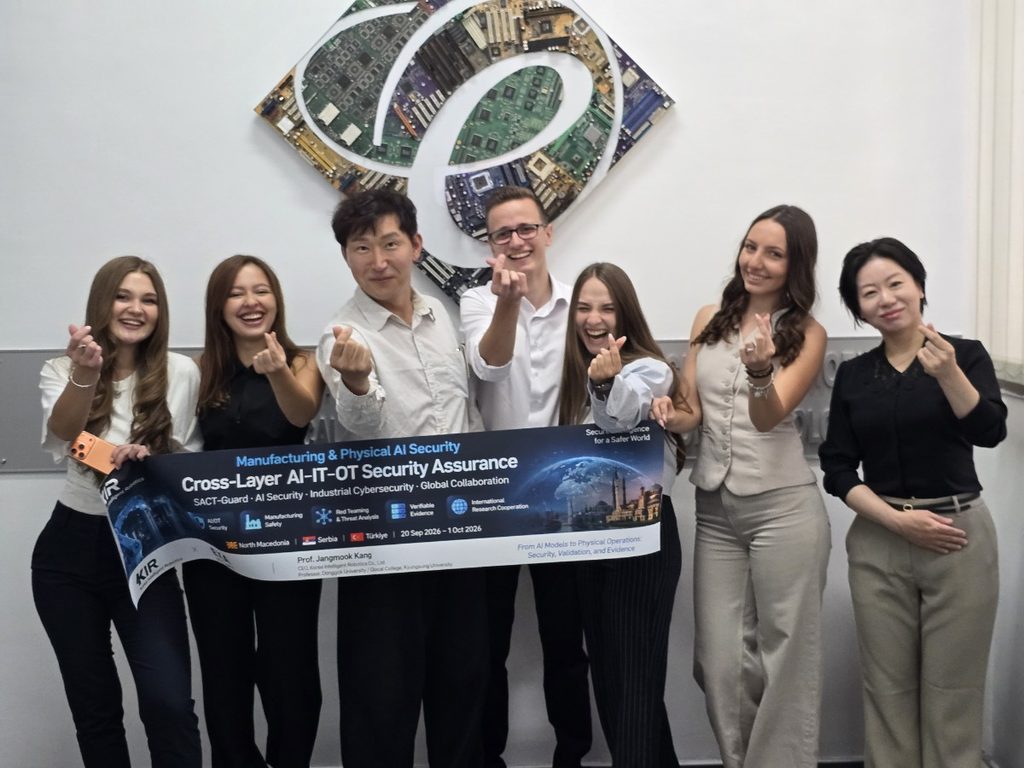
강 교수의 이번 유럽 일정은 9월 20일부터 10월 1일까지 북마케도니아와 세르비아, 튀르키예를 잇는다. 스코페에서는 AI와 사물인터넷, 에너지 시스템을 확인했고, 슈티프에서는 로봇과 피지컬 AI 실증환경을 살펴봤다. 세르비아와 튀르키예에서도 대학·연구기관·산업 네트워크와의 후속 협력 가능성을 찾는 일정이 이어진다.
보스턴에서 AI 규제를 논의하고, 인도에서 AI의 법적 신뢰를 물었으며, 불가리아에서 국방과 대드론 AI를 다뤘던 연구가 이제 발칸의 공장과 전력설비, 센서와 로봇 앞으로 이동하고 있다. 강 교수의 연구 궤적을 관통하는 질문도 더 구체적으로 변했다.
‘AI는 안전한가’에서 ‘AI가 실제 세계를 움직일 때 그 안전을 어떻게 증명할 것인가’로. 이번 발칸 일정은 그 답을 연구실 밖에서 찾는 과정이다.





0개의 댓글